
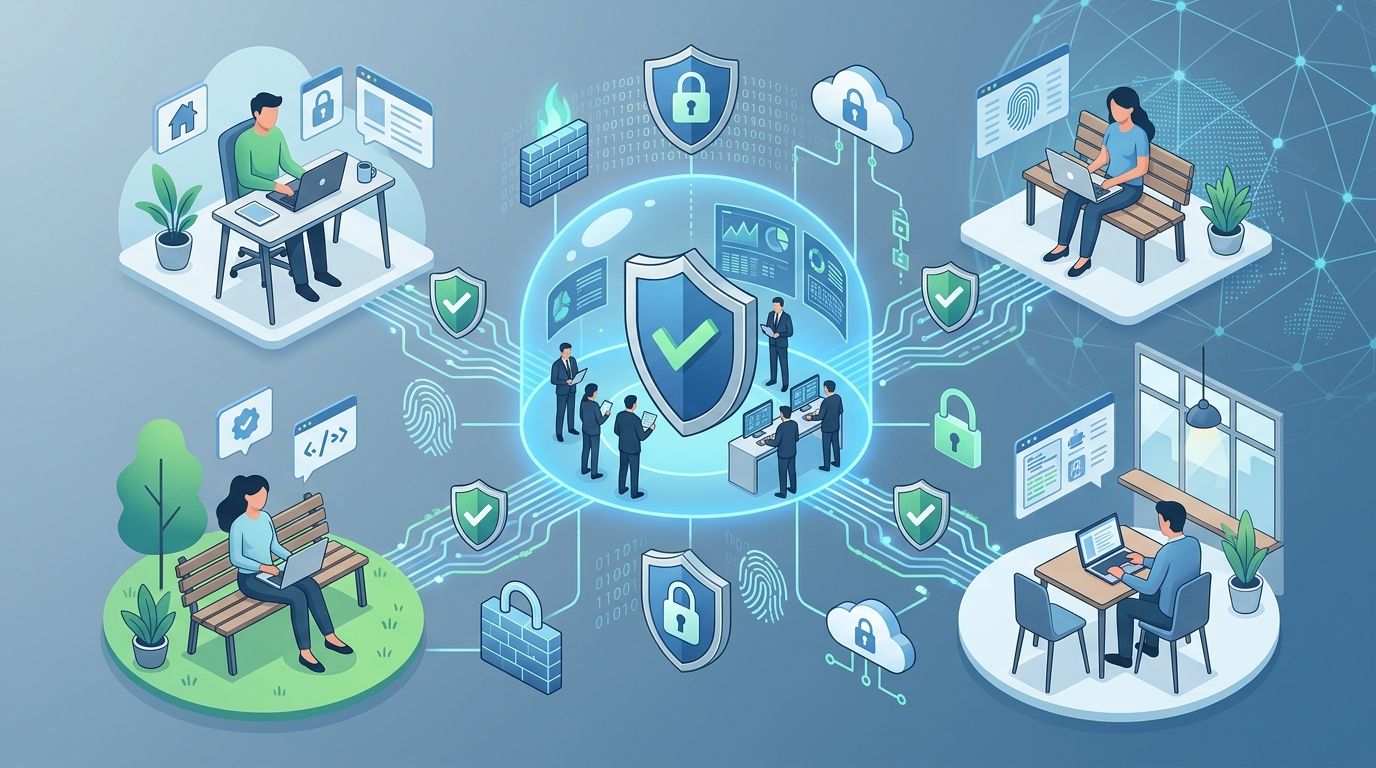
Transformasi Kerja Menuju Remote Workforce
Check Point memahami bahwa cara bekerja di perusahaan telah berubah secara signifikan saat ini. Karyawan tidak lagi selalu bekerja dari kantor atau terhubung melalui jaringan internal perusahaan. Kini, pengguna bekerja dari rumah, coworking space, hingga saat melakukan perjalanan bisnis.
Di sisi lain, aplikasi bisnis kini tersebar luas. Sebagian berada di private cloud, public cloud, SaaS, hingga lingkungan hybrid. Kondisi ini membuat konsep keamanan berbasis perimeter tradisional semakin sulit untuk diterapkan.
Perusahaan tidak lagi bisa mengandalkan asumsi bahwa setiap pengguna di dalam jaringan perusahaan sudah pasti aman. Oleh karena itu, pendekatan modern harus mempertimbangkan identitas pengguna, perangkat, lokasi, dan konteks akses secara menyeluruh.
Mengapa Pendekatan Zero Trust Sangat Penting?
Pendekatan Zero Trust menjadi solusi paling tepat untuk era kerja modern. Prinsip dasarnya sangat sederhana, yakni never trust, always verify. Artinya, akses tidak diberikan secara otomatis meskipun pengguna berada di dalam jaringan.
Setiap permintaan akses harus dievaluasi berdasarkan berbagai faktor kritis. Misalnya, siapa pengguna tersebut, perangkat apa yang mereka gunakan, dan apakah perangkat memenuhi persyaratan keamanan perusahaan. Selain itu, lokasi akses dan sensitivitas data juga menjadi penentu apakah akses tersebut diizinkan atau tidak.
Tantangan Utama dalam Keamanan Remote Access
Ada beberapa tantangan besar yang dihadapi oleh tim IT saat mengelola remote workforce. Pertama, masalah koneksi jaringan yang tidak dapat dikontrol sepenuhnya oleh perusahaan. Kedua, perangkat laptop yang berpindah-pindah lokasi dan terhubung ke berbagai jaringan publik.
Ketiga, akses aplikasi yang sangat beragam dalam satu hari, mulai dari aplikasi SaaS hingga beban kerja di cloud. Terakhir, masalah pencurian identitas atau credential. Jika penyerang mendapatkan akses, mereka bisa dengan mudah menembus sistem perusahaan. Oleh karena itu, keamanan harus bergeser dari model network-centric ke model yang sadar akan identitas dan konteks.
Menerapkan Prinsip Least Privilege
Salah satu fondasi Zero Trust adalah konsep least privilege. Pengguna tidak seharusnya mendapatkan akses ke seluruh jaringan internal hanya karena mereka berhasil melewati autentikasi VPN. Sebaliknya, berikan akses seminimal mungkin yang diperlukan untuk menunjang pekerjaan mereka.
Sebagai contoh, staf bagian keuangan hanya membutuhkan akses ke aplikasi ERP. Mereka tidak memerlukan akses ke server basis data atau sistem HR. Dengan membatasi ruang gerak, perusahaan dapat meminimalkan dampak jika terjadi pencurian identitas.
Pentingnya Multi-Factor Authentication (MFA)
Sandi atau password saja tidak lagi cukup di era ancaman siber saat ini. Anda wajib menerapkan Multi-Factor Authentication (MFA) untuk memberikan lapisan pertahanan tambahan. Gunakan metode seperti biometrik, security key, atau aplikasi autentikator agar akses tetap terjaga.
Namun, perlu diingat bahwa MFA bukanlah solusi mutlak. Penyerang sering menggunakan teknik social engineering untuk memanipulasi pengguna. Pastikan MFA menjadi bagian dari strategi keamanan siber yang lebih luas dan terintegrasi.
Evaluasi Device Posture dan Keamanan Perangkat
Selain identitas, perusahaan harus mengevaluasi kondisi perangkat yang digunakan untuk mengakses sumber daya perusahaan. Apakah sistem operasi sudah diperbarui? Apakah patch keamanan terbaru sudah dipasang? Apakah perangkat memiliki perlindungan endpoint yang aktif?
Jika perangkat terdeteksi memiliki risiko tinggi atau tidak patuh, sistem harus secara otomatis membatasi akses. Keputusan akses yang kontekstual ini akan meningkatkan ketahanan perusahaan terhadap serangan siber secara signifikan.
Peran Check Point dalam Modern Security
Check Point menyediakan berbagai teknologi keamanan untuk membangun arsitektur remote workforce yang tangguh. Implementasi tidak boleh hanya fokus pada firewall saja. Perusahaan perlu mengintegrasikan keamanan jaringan dengan perlindungan identitas, kontrol akses, dan pencegahan ancaman.
Dengan segmentasi jaringan yang tepat, perusahaan dapat membatasi dampak jika suatu akun berhasil dikompromikan. Selain itu, pemantauan aktivitas pengguna secara real-time sangat membantu dalam mendeteksi anomali. Jika ada pola login yang tidak wajar, tim keamanan bisa segera mengambil tindakan pencegahan.
Kesimpulan
Dunia kerja saat ini membutuhkan model keamanan yang lebih dinamis dan fleksibel. Mengandalkan VPN dan password saja sudah tidak memadai. Perusahaan harus mengadopsi arsitektur yang mempertimbangkan identitas, perangkat, serta prinsip least privilege.
Dengan dukungan teknologi dari Check Point, perusahaan dapat memberikan akses yang produktif tanpa mengorbankan kontrol keamanan. Mari ciptakan lingkungan kerja yang terkontrol, terukur, dan aman bagi seluruh karyawan Anda.
Checkpoint Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Checkpoint. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.